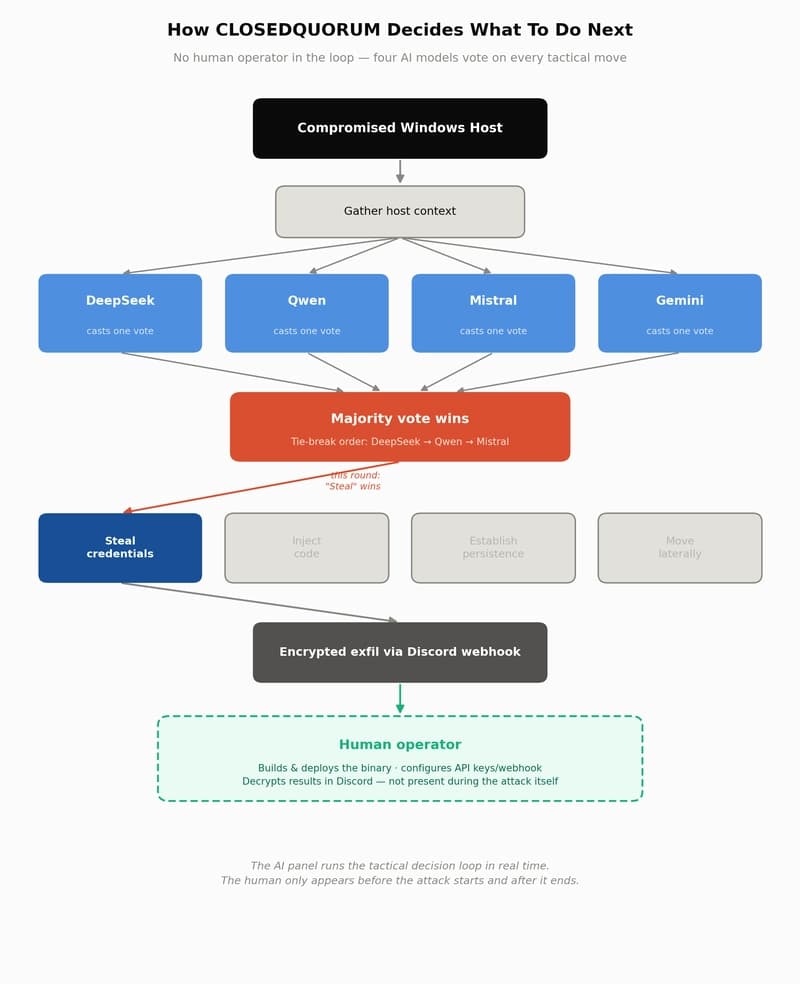
Cisco Talos только что задокументировала первое вредоносное ПО для Windows, которое не ждет, пока человек скажет ему, что делать дальше, а вместо этого запрашивает панель языковых моделей и действует по правилу большинства. Большинство вредоносных программ по-прежнему работают так же, как и всегда: человек...
Cisco Talos только что задокументировала первое вредоносное ПО для Windows, которое не ждет, пока человек скажет ему, что делать дальше, а вместо этого запрашивает панель языковых моделей и действует по правилу большинства.
Большинство вредоносных программ по-прежнему работают так, как всегда: человек-оператор сидит на сервере управления, решает, что должна делать зараженная машина, и отправляет инструкции. Этот цикл имеет встроенное ограничение скорости, поскольку оно ограничено продолжительностью внимания человека, его рабочими часами и количеством зараженных машин, которые может одновременно обслуживать один оператор. CLOSEDQUORUM, раскрытый Cisco Talos в сентябре 2026 года, — это первый публично задокументированный случай вредоносного ПО, которое устраняет это ограничение — не за счет получения более умного кода, а за счет передачи принятия решений искусственному интеллекту.
Что это такое на самом деле
CLOSEDQUORUM — это имплант Windows на базе Go. Попадая на компьютер, он не проверяет заказы на контролируемом злоумышленником сервере, как это делает традиционное вредоносное ПО, предназначенное для управления и контроля. Вместо этого он собирает контекст о хосте, на котором он находится, и просит четыре разные большие языковые модели — DeepSeek, Qwen, Mistral и Google Gemini — независимо проголосовать за то, что ему следует делать дальше, выбирая из фиксированного меню вариантов: украсть.