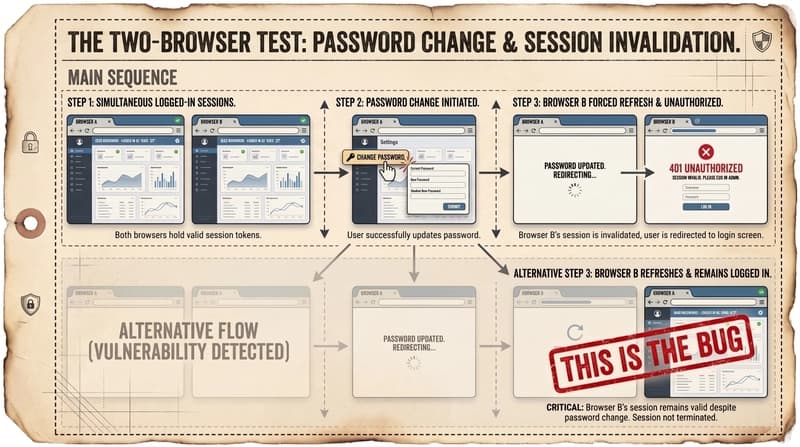
Большинство контрольных списков безопасности составлены таким образом, чтобы гарантировать, что они будут проигнорированы, и первый, который я написал, был одним из таких. В нем перечислены вещи, которые должны быть верными в отношении приложения. Сеансы должны быть признаны недействительными при смене пароля...
Большинство контрольных списков безопасности составлены таким образом, чтобы гарантировать, что они будут проигнорированы, и первый, который я написал, был одним из таких. В нем перечислены вещи, которые должны быть верными в отношении приложения. Сессии должны быть признаны недействительными при изменении пароля. Загрузки должны проверяться по их содержимому, а не по имени файла. Каждая строка была правильной, и я никогда не проверял ни одну, потому что предложение, в котором говорится, что должно быть правдой, никогда не говорит о том, что вы сделали бы, чтобы это выяснить.
Вот и весь режим отказа. Вы читаете пункт, соглашаетесь с ним, и согласие кажется достаточно близким к тому, чтобы отметить его и двигаться дальше. Ничто в формате не форсирует момент, когда вы обнаруживаете, что были неправы.
Поэтому я переписал эту вещь с другого конца. Каждый элемент управления теперь сопровождается выполняемым вами шагом, и элемент управления не выполняется до тех пор, пока этот шаг не будет выполнен и не будет возвращен обещанный результат.
Как выглядит перезапись
Вот декларативная версия элемента управления сеансом, которую можно найти в большинстве контрольных списков:
Убедитесь, что токены сеанса становятся недействительными при изменении пароля.
И вот что получилось, слегка обрезанное из контрола 9:
Уничтожайте каждый сеанс при смене или сбросе пароля, а не только текущий.