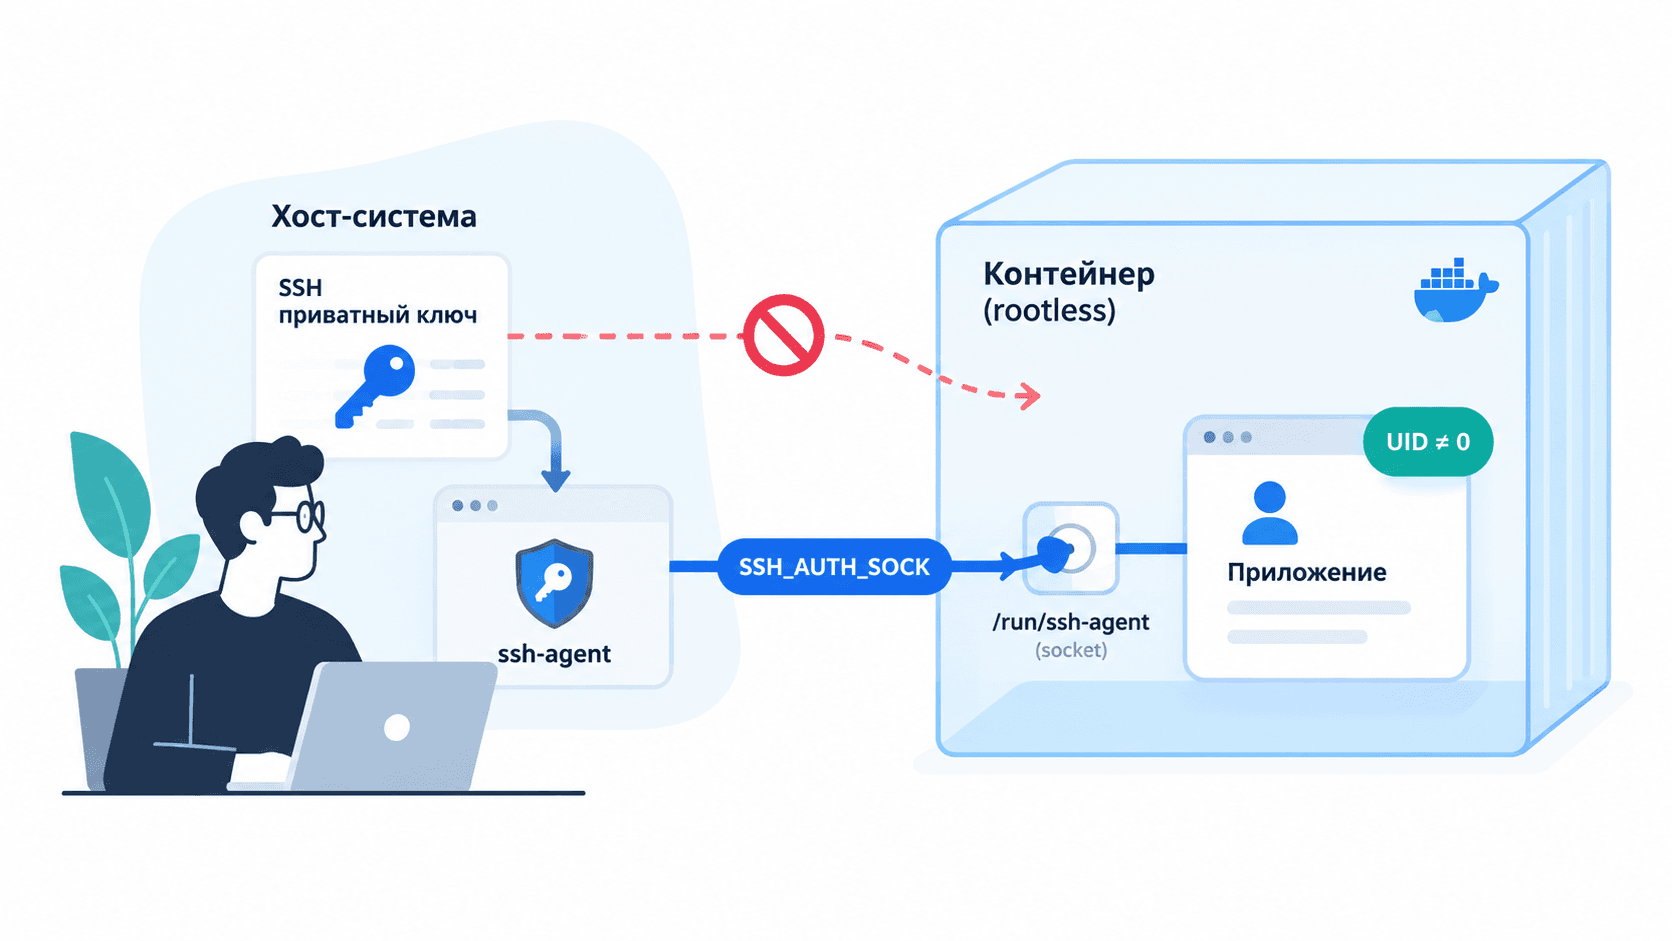
SSH-доступ используется во множестве сценариев — от работы с репозиториями до автоматизации и управления серверами. Но если приватный ключ доступен самому приложению, при компрометации процесса его можно украсть. Замена SSH на токен проблем...
SSH-доступ используется во множестве сценариев — от работы с репозиториями до автоматизации и управления серверами. Но если приватный ключ доступен самому приложению, при компрометации процесса его можно украсть. Замена SSH на токен проблему не решает: это будет просто другой секрет, доступный тому же процессу.
В статье разберём архитектуру на базе ssh-agent и rootless Docker, в которой процесс может полноценно пользоваться выданным SSH-доступом, но не получает сам приватный ключ. Это ограничение обеспечивается самой схемой доступа и сохраняется даже при компрометации ПО внутри контейнера.
Особенно актуален такой подход для систем с ИИ-агентами и дополнительными API-слоями вроде MCP-серверов.